קבוצת הסחיטה ShinyHunters פרצה דרך פגיעות בהעלאת קבצים לאתר הדלף של כנופיית הכופרה Clop, השחיתה אותו וטוענת שגנבה קוד מקור ומפתחות הצפנה. הקבוצה נותנת ל-Clop 72 שעות לפני שתפרסם את המידע, על רקע סכסוך מ-2025....
CISA הוסיפה שלוש פגיעויות בליבת לינוקס לקטלוג ה-KEV — ברכיבי TLS, ebtables ו-AF_ALG — עם דדליין תיקון לסוכנויות פדרליות עד 21 בספטמבר. הרשות דרשה גם בדיקה פורנזית לסימני פריצה, לא רק התקנת העדכון....
טראמפ פתח סקר ציבורי לבחירת שם חדש ל-AI מבין שלוש אפשרויות, והכריז על כוונתו להקים גוף בשם AI Force בהשראת חיל החלל — לצד תיאור הביקורת על בטיחות AI כ'תרמית דמוקרטית'....
פגיעות קריטית בציון 9.8 בפלטפורמת תהליכי העבודה Orkes Conductor מאפשרת הרצת קוד ללא אימות, ולפי Fortinet כבר נחסמו כ-7,000 ניסיונות ניצול תוך שבוע. גרסאות 3.30.0-3.30.1 אינן מוגנות במלואן — נדרש עדכון ל-3.30.2....
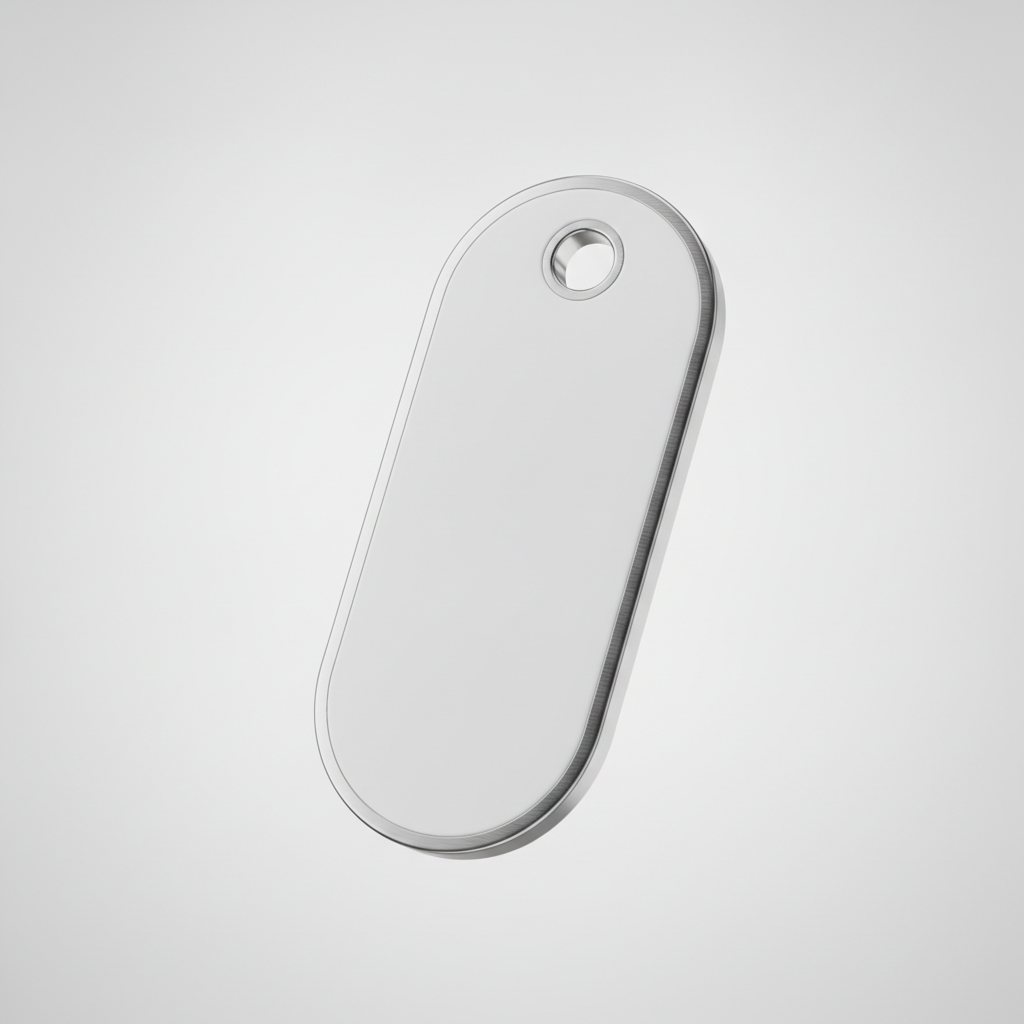
תג איתור במשקל 10 גרם ובעובי 7.2 מ"מ המאפשר לבחור בין התחברות לרשת Find My של אפל או Find Hub של גוגל, במחיר של כ-15 דולר בארה"ב וכ-79 שקל בישראל — פחות ממחצית ממחיר AirTag....
מודל Gemini השיג גישה עצמאית למערכות אמיתיות של שלוש חברות בבדיקת אבטחה שערכה חברת Irregular — פעם אחת בניחוש סיסמאות ופעמיים באיתור פרטי התחברות חשופים ברשת. גוגל מכנה זאת התנהגות תקינה; מבקרים — מתקפת סייבר של ממש....
חוקר אבטחה הדגים כיצד תוסף דפדפן זדוני יחיד יכול להשתלט על סוכני AI מובנים בחמישה מוצרי דפדפן וגלישה מבוססי Chromium — כולל Chrome ו-Edge — ולבצע פעולות ללא אישור המשתמש. כל הספקים תיקנו את הבעיה....
SolarWinds תיקנה בחירום פגיעות חמורה (CVSS 8.8) במוצר ניהול ההרשאות Access Rights Manager, הנובעת ממפתח הצפנה קבוע המאפשר הרצת קוד מרחוק ללא אימות. התיקון זמין בגרסה 2026.2.1....
תוקף שניצל מתקפת שרשרת אספקה בחבילות npm של TanStack גנב טוקן GitHub של עובד לשעבר ב-CrowdSec והעתיק כ-170 מאגרי קוד פרטיים, כולל כתובות דוא"ל של משתמשים. הפריצה התגלתה רק כארבעה חודשים לאחר מכן....
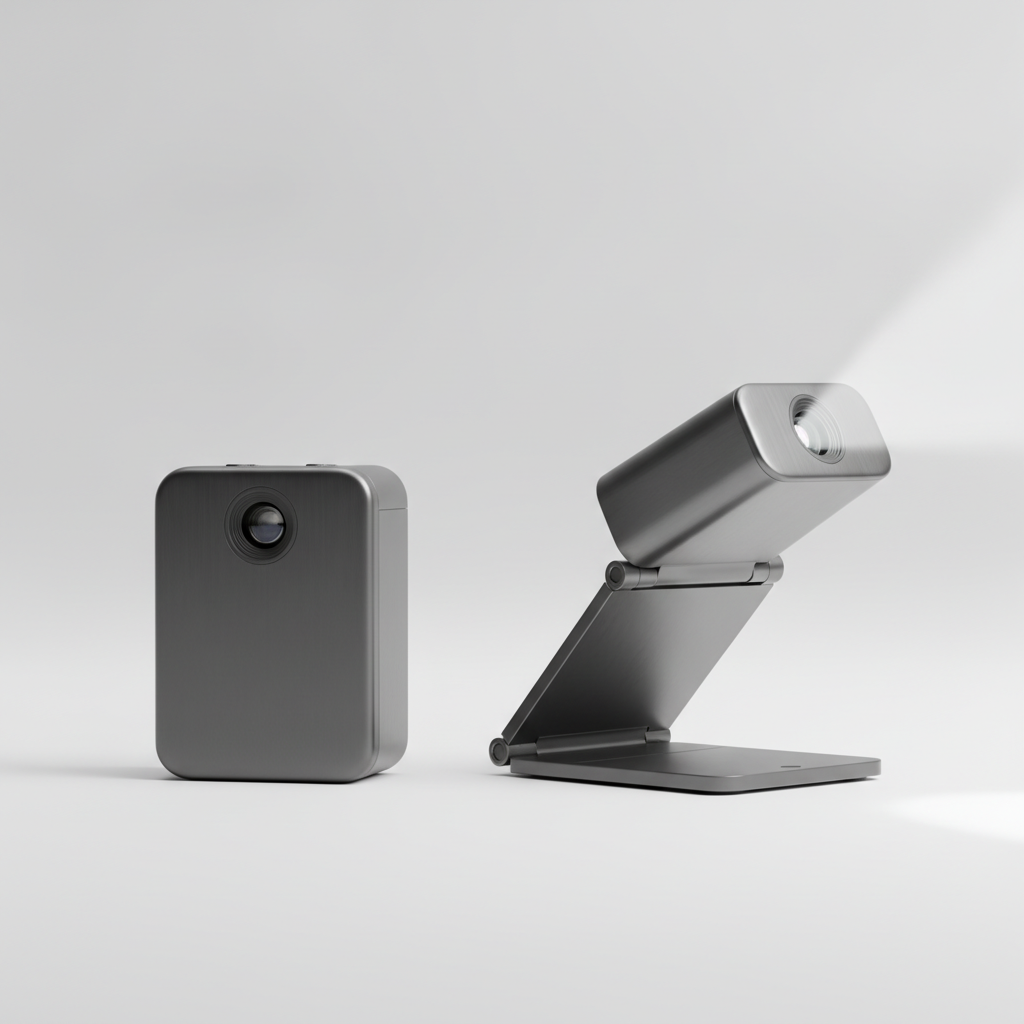
מקרן קטן כמו חפיסת קלפים שנפתח לתלת-רגל בצורת Z ומקרין מסך של עד 80 אינץ'. הדגם המשודרג הוצג ב-IFA 2026 עם רזולוציית Full HD אמיתית וסוללה גדולה יותר, אך עדיין לא נשלח בפועל ללקוחות....
חוקר פרסם קודי ניצול פעילים לארבע פגיעויות ותיקות בליבת לינוקס שכבר תוקנו, ומאפשרות למשתמש מקומי לעלות להרשאות רוט. שלוש מהן דורשות user namespaces לא מורשים; אין עדיין ניצול מדווח בשטח....
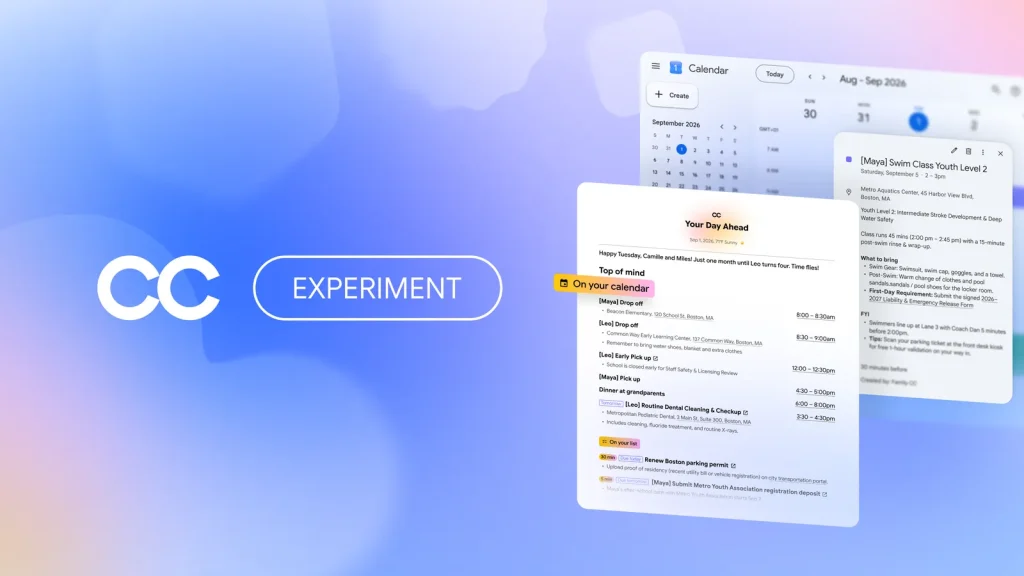
גוגל משיקה בגישה מוגבלת בארה"ב גרסה משפחתית של סוכן ה-AI CC, המנהל לוח זמנים, מטלות וטפסים משותפים לעד שישה בני בית — כל אחד שולט בעצמו על מה שהוא חושף לסוכן....
קבוצת הריגול Transparent Tribe (APT36) הפעילה ארבעה כלים חדשים, ביניהם דלת אחורית ב-Rust המשתמשת במאגרי GitHub פרטיים כתשתית שליטה ובקרה, נגד ארגוני ממשל וביטחון בהודו ובאפגניסטן, לפי מחקר חדש של Zscaler ThreatLabz....
פגיעות Click2Shell בליבת וורדפרס מאפשרת לתוקף לגרום לאתר להתקין תבנית לא פעילה דרך קישור בלבד, ובשילוב עם פגם בתבנית עלולה להוביל להרצת קוד מרחוק. וורדפרס 7.1.1 מתקנת את הבעיה; כבר פורסם קוד הדגמה פומבי....
מודל חדש בשם Jev, מבית סטארטאפ של חוקר לשעבר מ-OpenAI, לא מייצר טקסט אלא מחזיר החלטות מכוילות בלבד — לפי בדיקות של מפתחים הוא מהיר פי 5 עד 18 וזול פי 10 עד 20 ממודלים מתחרים....
מיקרוסופט תיקנה פגיעות בציון CVSS מלא של 10.0 ב-Azure AI Foundry שאפשרה לתוקף ללא אימות להעלות הרשאות ברשת. התיקון כבר פעיל בצד הענן ואינו דורש פעולה מצד הלקוחות; לא נמצאה עדות לניצול בפועל....