גוגל מבטלת כלל פנימי ארוך שנים ומאפשרת לכל מהנדסיה שימוש ב-Claude Opus 5 של אנתרופיק דרך Antigravity, במכסה אישית — צעד שנתפס בתעשייה כהודאה בכך שג'מיני מפגר בכתיבת קוד....
פגיעות קריטית ב-VMware vCenter שתוקנה ביולי ושימשה תחילה גורמי ריגול, עברה כעת גם לניצול בידי כנופיות כופרה. שירות Shadowserver מדווח על כ-450 שרתים חשופים באינטרנט, ו-CISA קבעה לוח זמנים דחוף לתיקון בגופים פדרליים....
מנהל המדיניות של OpenAI חושף ששלוש החברות המתחרות מנהלות מזה שבועות שיחות סמויות על גוף תקנים משותף לבטיחות AI, ללא פטור אנטי-טראסט מהממשל — בעוד הבית הלבן מסרב לראות בכך צורך אמיתי....
תוקפים השתלטו על חשבון Reddit המאומת של HBO Max ופרסמו 108 מודעות זדוניות שהובילו להתקנת נוזקות גניבת מידע בטכניקת ClickFix, שמנצלת אמון במותג ולא פגיעות טכנית....
קבוצת UTA0560 הסינית שרשרה שלוש פגיעויות יום-אפס ב-Chrome וב-Windows כדי להתקין דלת אחורית GRIMWEDGE נגד ארגוני חברה אזרחית, תוך ניצול הפער בין תיקון קוד המקור להפצתו בפועל....
אפל תיקנה 261 פגיעויות בעדכון אבטחה חוצה-מערכות — המספר הגבוה ביותר בעדכון בודד אי פעם. אף פגיעות לא מנוצלת בפועל, אך ההיקף מחייב הפצה מהירה בכל מכשירי iOS ו-macOS הארגוניים....
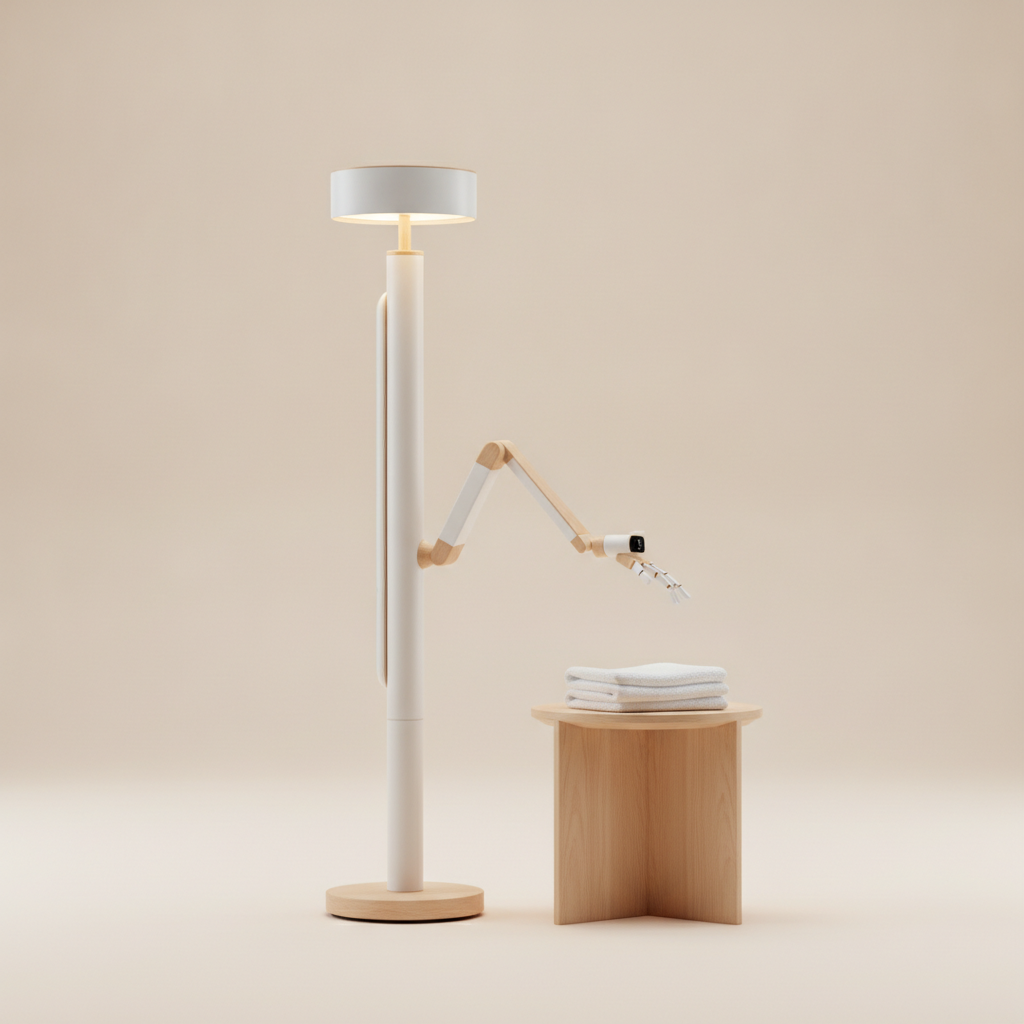
רובוט ביתי חדש מתחפש למנורת רצפה רגילה ואמור להיפתח לזרוע שמקפלת כביסה ומסדרת חדרים — ב-2,699 דולר, עם משלוחים רק ב-2027 ואזהרת מבקרים שזו עדיין יכולת בלתי מוכחת....
פגיעות ב-LiteSpeed Web Server Enterprise מאפשרת למשתמש עם הרשאות נמוכות בשרת אחסון משותף לעקוף בידוד CageFS ולהשיג הרשאות רוט. תוקן בגרסה 6.3.7, אך ללא מספר CVE או עקיפה זמנית....
פגיעות בציון 9.8 ב-Cisco Secure Email Gateway מאפשרת לתוקף לא מאומת להריץ קוד כרוט באמצעות מייל בודד. סיסקו מאשרת ניצול פעיל, ו-CISA דורשת מגופים פדרליים לתקן עד ה-17 בספטמבר....
חוקרים מארבעה מוסדות אקדמיים הדגימו מתקפת חומרה שמאפשרת לתוקף עם גישה פיזית זמנית לשבור את הבטחות ההצפנה של Intel TDX ו-AMD SEV-SNP בשרתי ענן. אין תיקון תוכנה זמין, ואינטל הודיעה שלא תקצה למתקפה מספר CVE....
קבוצת תקיפה החשודה בזיקה לסין ניצלה פגיעות קריטית (CVSS 9.8) ב-Gitea כדי לפרוץ ל-13 ארגונים בשש מדינות, בהם גופי הגנה ואנרגיה, והשתילה דלת אחורית ורוטקיט לינוקס. הפגיעות תוקנה עוד ביולי, אך שרתים רבים נותרו חשופים....