

קבוצת Storm-3168 מוחקת משאבי Azure במתקפה מתואמת בעזרת AI
קבוצת Storm-3168 מחקה משאבי ענן ב-Azure תוך 18 שעות אחרי שפרטי גישה נחשפו ב-GitHub, במה שמיקרוסופט מתארת כתקיפה מתואמת ומהירה בעזרת AI.
כלי ניטור מדיה שנבנה במשרד ראש הממשלה חשף טוקן WhatsApp ופרטי בכירים
יועץ בכיר במשרד ראש הממשלה העלה לגיטהאב כלי AI לניטור תקשורת ללא הצפנה, וחשף טוקן גישה לקבוצות WhatsApp ומספרי טלפון פרטיים של בכירים. הגישה נחסמה רק אחרי פניית עיתונאי.
בוטנט חדש בשם x47.c מוצע למכירה עם יכולת ניקוז קרדיט מ-AI
בוטנט חדש בשם x47.c נמכר בפורומים פליליים עם 18 שיטות תקיפה, ובהן מודול שמנקז קרדיט בתשלום משירותי AI ומודול המשתמש במודל Grok כדי להחליט איך להתחמק מזיהוי.
Labcorp תשלם 2.3 מיליון דולר ותשפר פיקוח על ספקים בעקבות דלף מידע
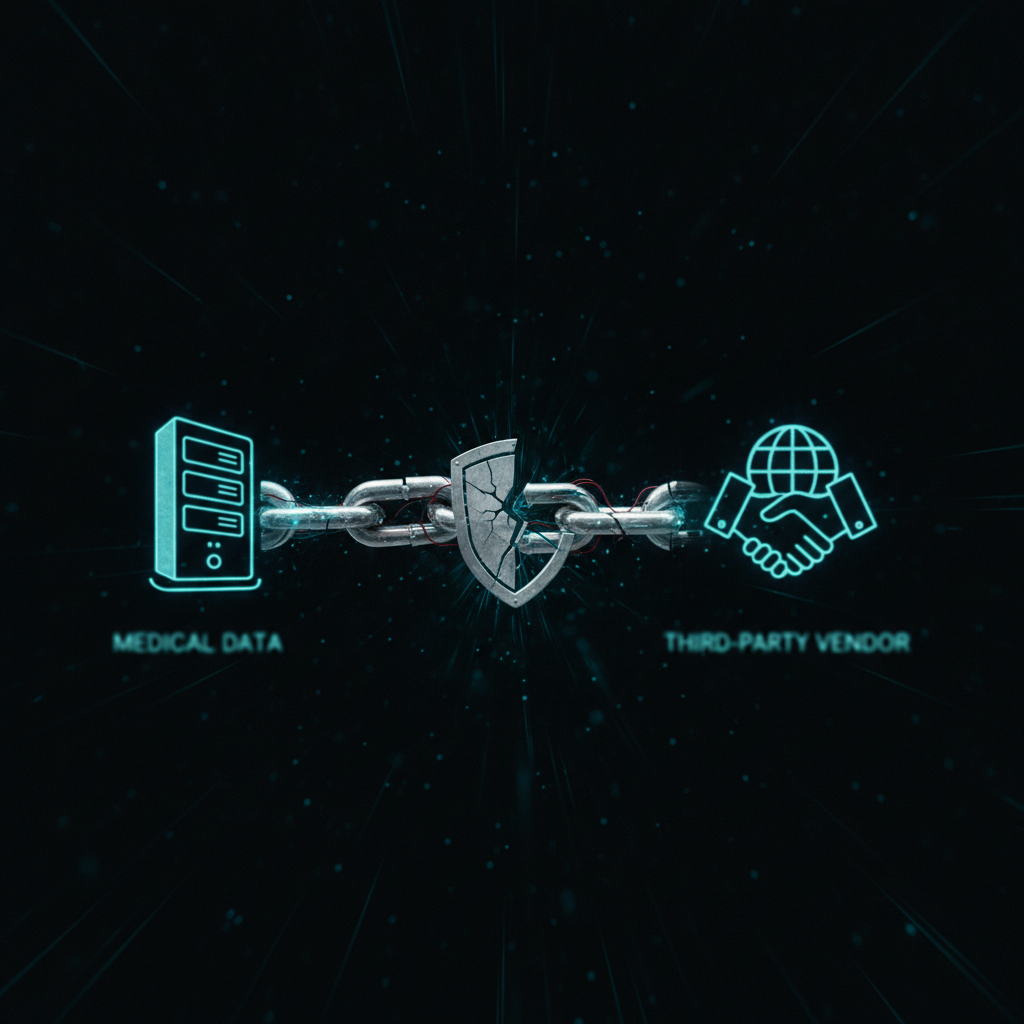
44 תובעים כלליים במדינות ארה״ב הגיעו להסדר עם Labcorp בעקבות דלף מידע של ספק חיצוני שחשף נתונים של 27.5 מיליון בני אדם; החברה תשלם קנס ותידרש לשפר פיקוח על ספקים.
מנהל שוק הפשע המקוון Rydox הודה באשמה בבית משפט אמריקאי
אזרח קוסובו שהפעיל את שוק הפשע המקוון Rydox הודה באשמה בגניבת זהות והלבנת הון, אחרי שהאתר מכר למעלה מ-321 אלף מוצרי פשע סייבר ל-18 אלף משתמשים רשומים.
אזהרה: שתי פגיעויות יום-אפס לא מתוקנות ב-Citrix NetScaler מנוצלות בפועל
חברת watchTowr מדווחת ששתי פגיעויות הרצת קוד לא מתוקנות ב-Citrix NetScaler ADC ו-Gateway מנוצלות בפועל, בלי מספרי CVE, ייעוץ רשמי או תיקון מסיטריקס. גורמי אבטחה וה-NCSC ההולנדי ממליצים לשקול ניתוק זמני של המכשירים עד לפרסום עדכון.
נוזקת Psychedelic Stealer מנצלת דרייבר AMD פגיע להשבתת הגנות וגניבת נתוני דפדפן
קמפיין הפצה של נוזקת Psychedelic Stealer דרך אתרים אוקראינים פרוצים מנצל דרייבר AMD פגיע (CVE-2023-20598) כדי לשתק כלי הגנה מבלי לכבות אותם, וגונב סיסמאות משבעה דפדפנים וארנקי קריפטו.
תוקפים עוקפים הגנות WAF ומחדשים ניצול פגיעות קריטית ב-Oracle PeopleSoft
קבוצת UNC6240 המקושרת ל-ShinyHunters מנצלת מחדש את הפגיעות הקריטית CVE-2026-35273 ב-Oracle PeopleSoft שתוקנה ביוני, בעזרת קידוד URL שעוקף חוקי WAF מבוססי מחרוזת ומתקינה web shells בשרתים חשופים.
פעולות GitHub שנפרצו במאי חזרו לפעול וחידשו הפצת נוזקה
שתי פעולות GitHub שנפרצו במאי במסגרת קמפיין Mini Shai-Hulud חזרו לפעול בספטמבר בלי שהתגיות הזדוניות נוקו, וגרמו לתהליכי CI/CD שהפנו אליהן לפי גרסה להריץ מחדש קוד גונב-סודות.
פגיעות הרצת קוד חמורה ב-Microsoft SharePoint מצטרפת ל-KEV של CISA
CISA הוסיפה לקטלוג הפגיעויות המנוצלות פגיעות הרצת קוד חמורה (CVSS 8.8) ב-Microsoft SharePoint Server, שתוארה במקור כפגיעות התחזות בלבד. דדליין תיקון לסוכנויות פדרליות בארה"ב: 28 בספטמבר.