

חוקרים עוקפים את נעילת ה-TPM ומנחשים PIN של Windows Hello ו-BitLocker תוך שעות
חוקרים מ-TU Berlin איפסו את מונה הניחושים של ה-TPM בגישה פיזית ומצאו PIN של 6 ספרות ב-BitLocker תוך כ-7 דקות. ל-AMD הוקצה CVE-2026-43613, עם תיקונים מתוכננים עד פברואר 2027.
Java4Shell: פגם ב-Base64 של Java עם AVX-512 מקבל תיקונים, ועדיין אין RCE מאומת
CVE-2026-114938 משפיעה על Java 17.0.6 ומעלה במעבדי x86-64 עם AVX-512 VBMI. תיקונים יצאו ל-Oracle, Corretto ו-Zulu; ל-Red Hat עדיין אין. הרצת קוד טרם אומתה באופן עצמאי.
פגיעות קריטית ב-Puppet Enterprise מנוצלת בפועל ונוספה ל-KEV של CISA
CISA הוסיפה ל-KEV את CVE-2026-115731, פגיעות דה-סריאליזציה בציון 9.4 בשרת Puppet שמאפשרת הרצת קוד. התיקון פורסם ב-3 בנובמבר; הניצול מבוסס בינתיים על דיווח של משתמש ועל הכללת CISA.
COLD RELIC הרוסית פרצה לארגון אמריקאי שני דרך נתונים גנובים מ-Google Workspace
לפי Google GTIG, הקבוצה הרוסית COLDRIVER פרצה לארגון אמריקאי בסוף 2025 ואז התחזתה לעובדיו כדי לפרוץ לארגון שני דרך Entra ID. הגישה נשמרה חודשים בעזרת passkeys וקודי גיבוי.
llama.cpp משחררת גרסה 1.0.0 ראשונה עם גרסאות סמנטיות לממשקי libllama ו-ggml
llama.cpp, המנוע הפופולרי להרצת מודלים מקומית, שחרר את גרסה 1.0.0 הראשונה עם התחייבות לגרסאות סמנטיות. מפתחים שמקשרים ל-libllama יצטרכו לבדוק תאימות, כי הוסרו עשרות פונקציות מיושנות.
חבילת agent-framework של מיקרוסופט ב-PyPI נפרצה והפיצה גנב אישורי ענן
גרסאות 1.26.1 ו-1.26.2 של החבילה agent-framework, שמורדת כ-190 אלף פעמים בחודש, הכילו קוד שגונב אישורי Azure ו-CI. הגרסאות הוסרו, והגרסה הבטוחה האחרונה היא 1.26.0.
Ultrahuman Ring PRO: טבעת חכמה עם סוללה של עד 15 ימים ומארז טעינה, מגיעה לישראל ב-1,499 ש"ח
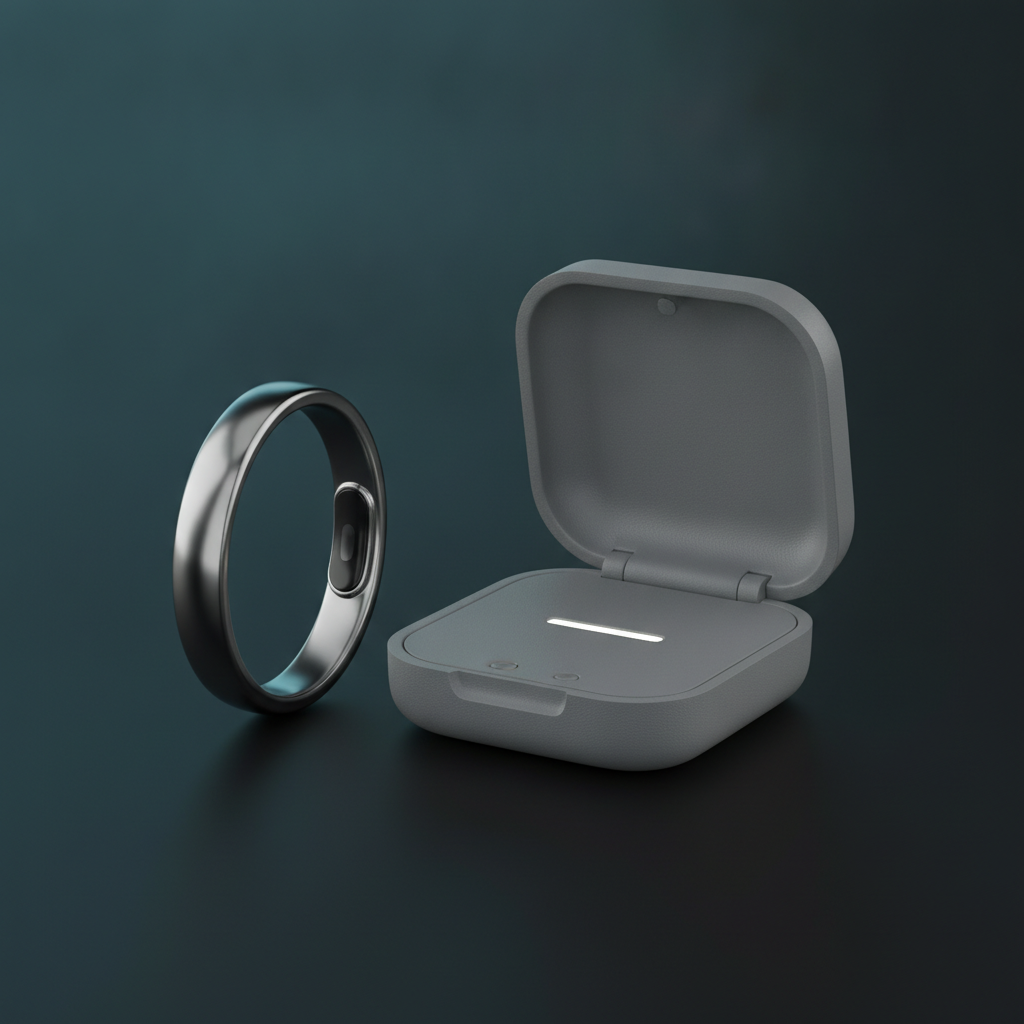
הטבעת של Ultrahuman מגיעה לישראל דרך יבואן רשמי במחיר השקה של 1,499 ש"ח עד 2 בדצמבר. Engadget נתן לה 8.9 מתוך 10 ושיבח את הסוללה, אבל ציין שהיא יקרה מהמתחרות ואינה קפיצה גדולה מהדור הקודם.
גוגל משיקה את Gemini 4 Hydrogen: מודל מהיר וזול יותר לעבודת סוכנים וקוד
גוגל משיקה את Gemini 4 Hydrogen, מודל מהיר וזול לביצוע משימות קוד וסוכנים, במחיר מדווח של 1.50 דולר למיליון טוקני קלט. נתוני המהירות והבנצ'מרקים הם של היצרן.
Oracle מודיעה על עדכון ל-11 פגיעויות ב-Java SE, ודיווח לא מאושר על פגם ב-OpenJDK
עדכון נובמבר של Oracle מתקן 11 פגיעויות ב-Java SE, חמורות ביותר בציון 8.1, שניתנות לניצול מהרשת ללא הרשאות. במקביל מדווח על באג נפרד ב-OpenJDK שפרטיו עדיין לא אושרו רשמית.